01
Point d'entrée
Poste compromis ou accès prestataire simulé, scénario cadré avec vous
02
Propagation
Rebond de machine en machine, comme un attaquant déjà dans la place
03
Prise de contrôle
Cap sur les droits admin et l'Active Directory, le cœur de votre SI
04
Preuves & plan d'action
Chemins d'attaque reconstitués, risques priorisés CVSS, remédiation concrète

Infrastructure interne :
le vrai risque après compromission

Poste utilisateur compromis, accès prestataire non révoqué, vulnérabilité sur un service interne non patché : un attaquant qui a franchi le périmètre se retrouve généralement face à un réseau peu cloisonné. Le pentest interne mesure exactement ça : jusqu'où peut aller l'attaquant, et avec quels privilèges.

Objectif : évaluer la défense en profondeur : cloisonnement, détection, chemins d'escalade vers l'Active Directory, les bases de données et les systèmes critiques.
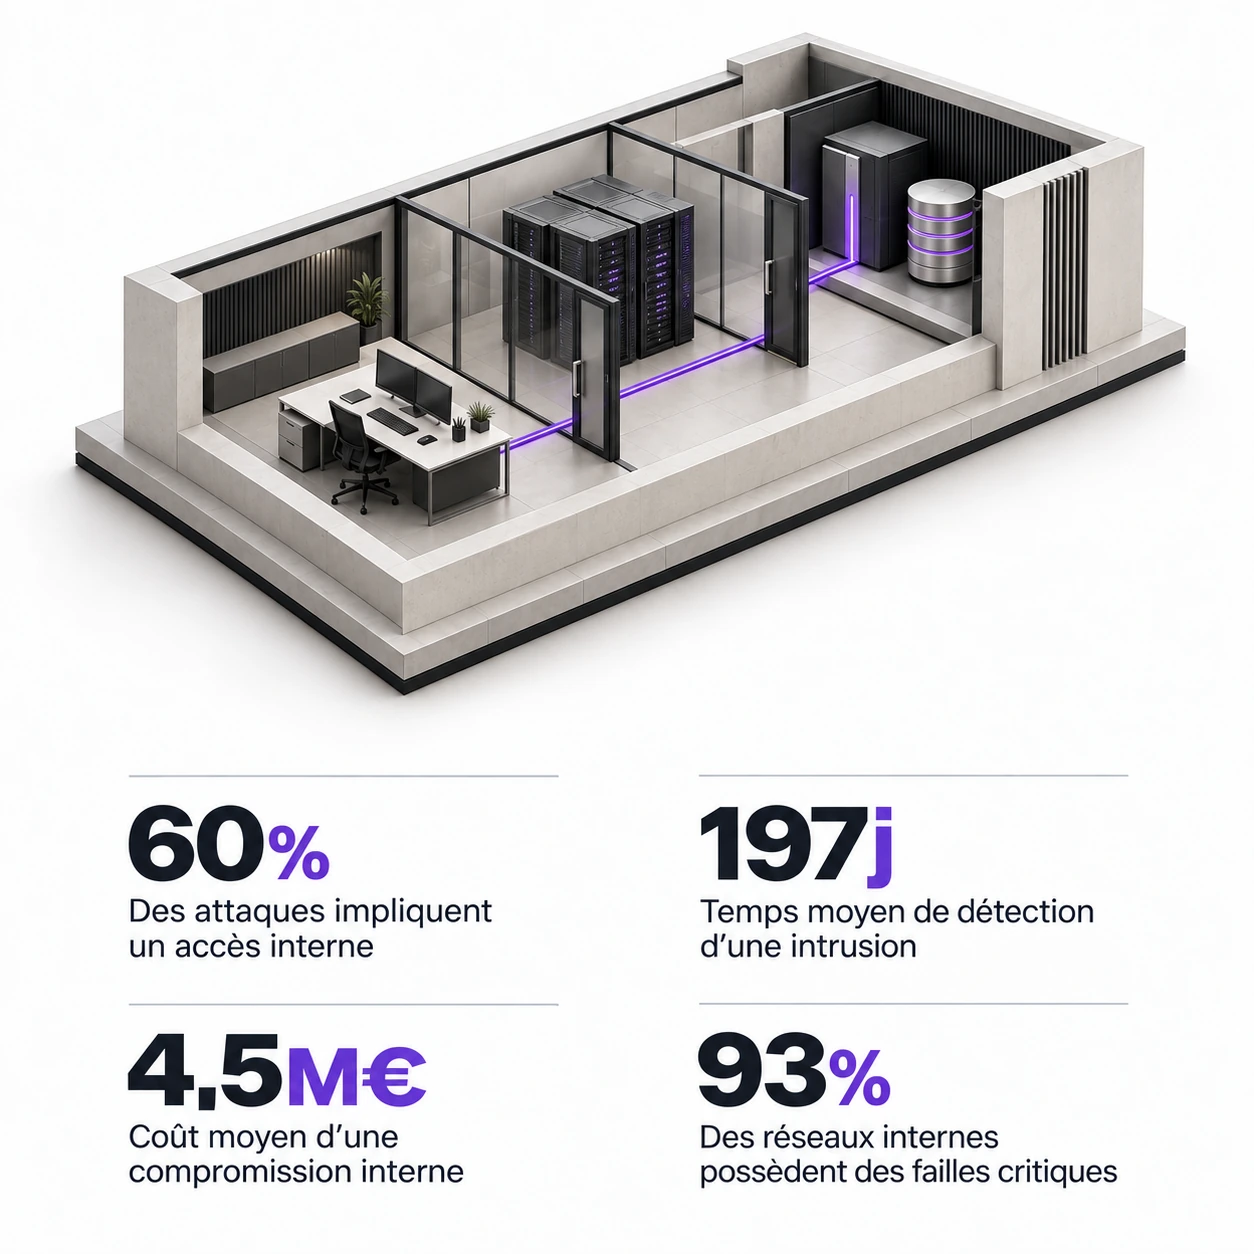
Infrastructure interne en coupe : un poste utilisateur relié aux serveurs et aux actifs critiques. 60 % : des attaques impliquent un accès interne. 197 jours : temps moyen de détection d’une intrusion. 4,5 M€ : coût moyen d’une compromission interne. 93 % : des réseaux internes possèdent des failles critiques.

Périmètre couvert

Analyse complète de la surface interne : AD, cloisonnement, services, chaînes d'escalade de privilèges.

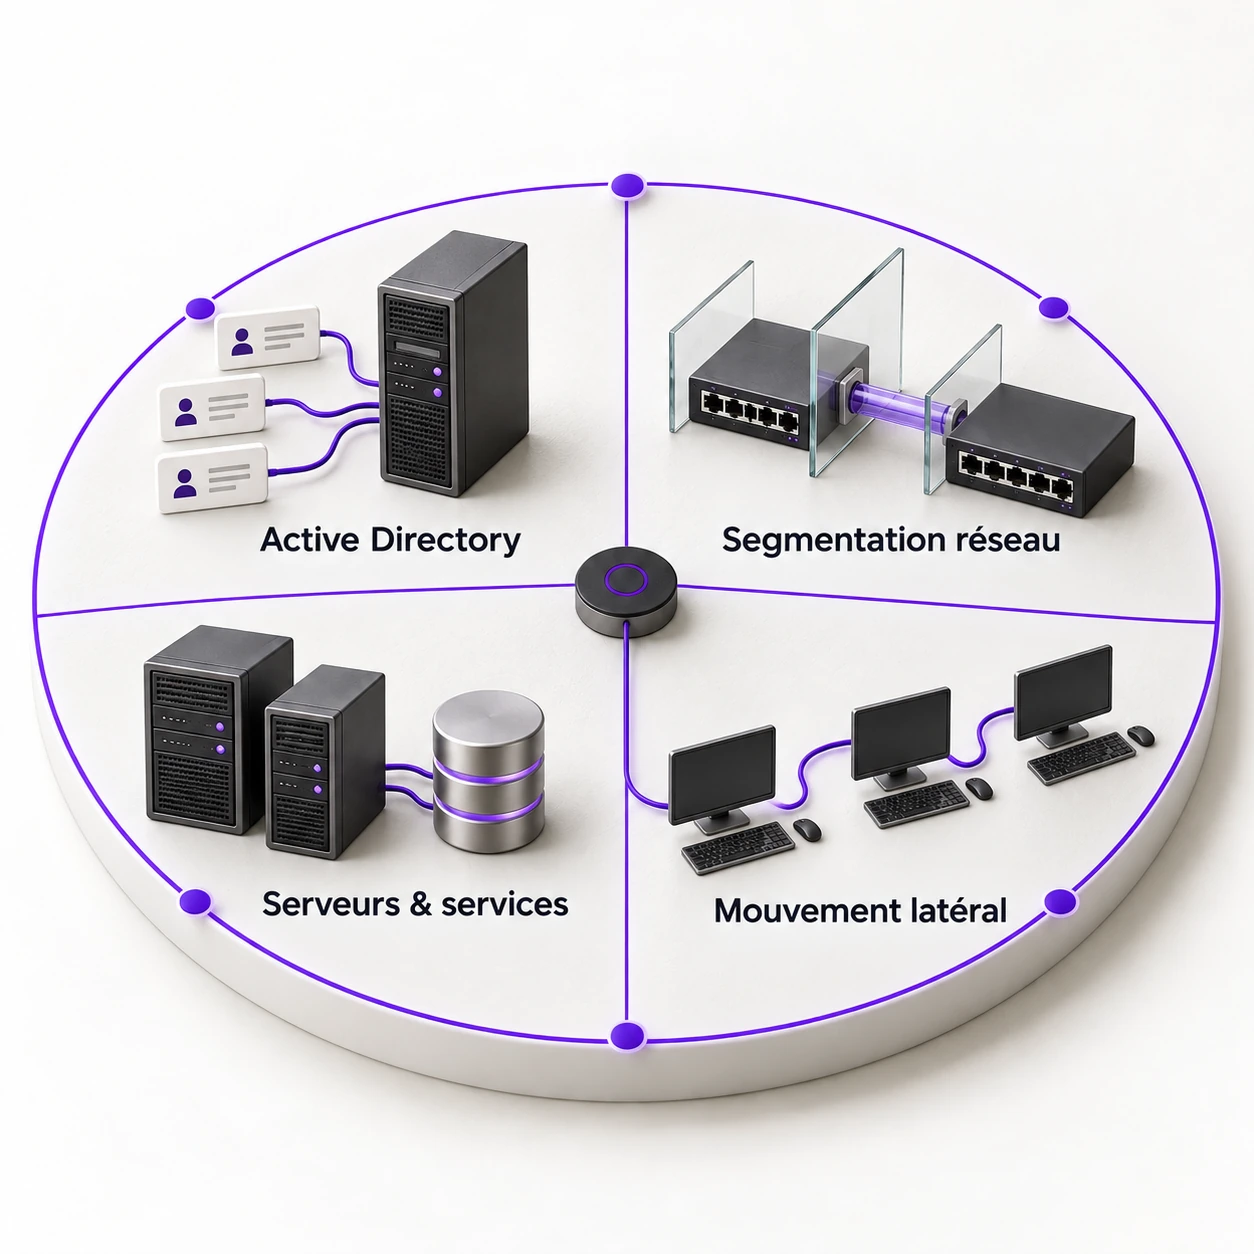
Active Directory : Recherche de chemins d'escalade de privilèges, mauvaises configurations de GPO, délégations abusives et comptes à privilèges excessifs.
Segmentation réseau : Test de l'isolation entre les zones critiques et détection des chemins de communication non autorisés entre segments.
Serveurs & services : Identification des services vulnérables, mots de passe par défaut, partages réseau mal configurés et données exposées.
Mouvement latéral : Simulation des techniques de propagation pour évaluer jusqu'où un attaquant peut aller à partir d'un point d'entrée initial.
Cartographie du périmètre interne testé : Active Directory, segmentation réseau, serveurs et services, mouvement latéral.

Scénarios d'attaque

Poste utilisateur compromis, insider malveillant ou prestataire : chaque scénario est calibré à votre contexte pour mesurer l'impact réel d'une compromission interne, PoC inclus.

Scénario "poste compromis" : Simulation depuis un poste utilisateur standard pour mesurer l'impact d'un phishing réussi.
Scénario "insider" : Test avec les droits d'un collaborateur pour évaluer les risques de malveillance ou d'erreur interne.
Objectif ciblé : Tentative d'atteindre un actif spécifique (base de données client, système financier, etc.) pour évaluer la défense en profondeur.
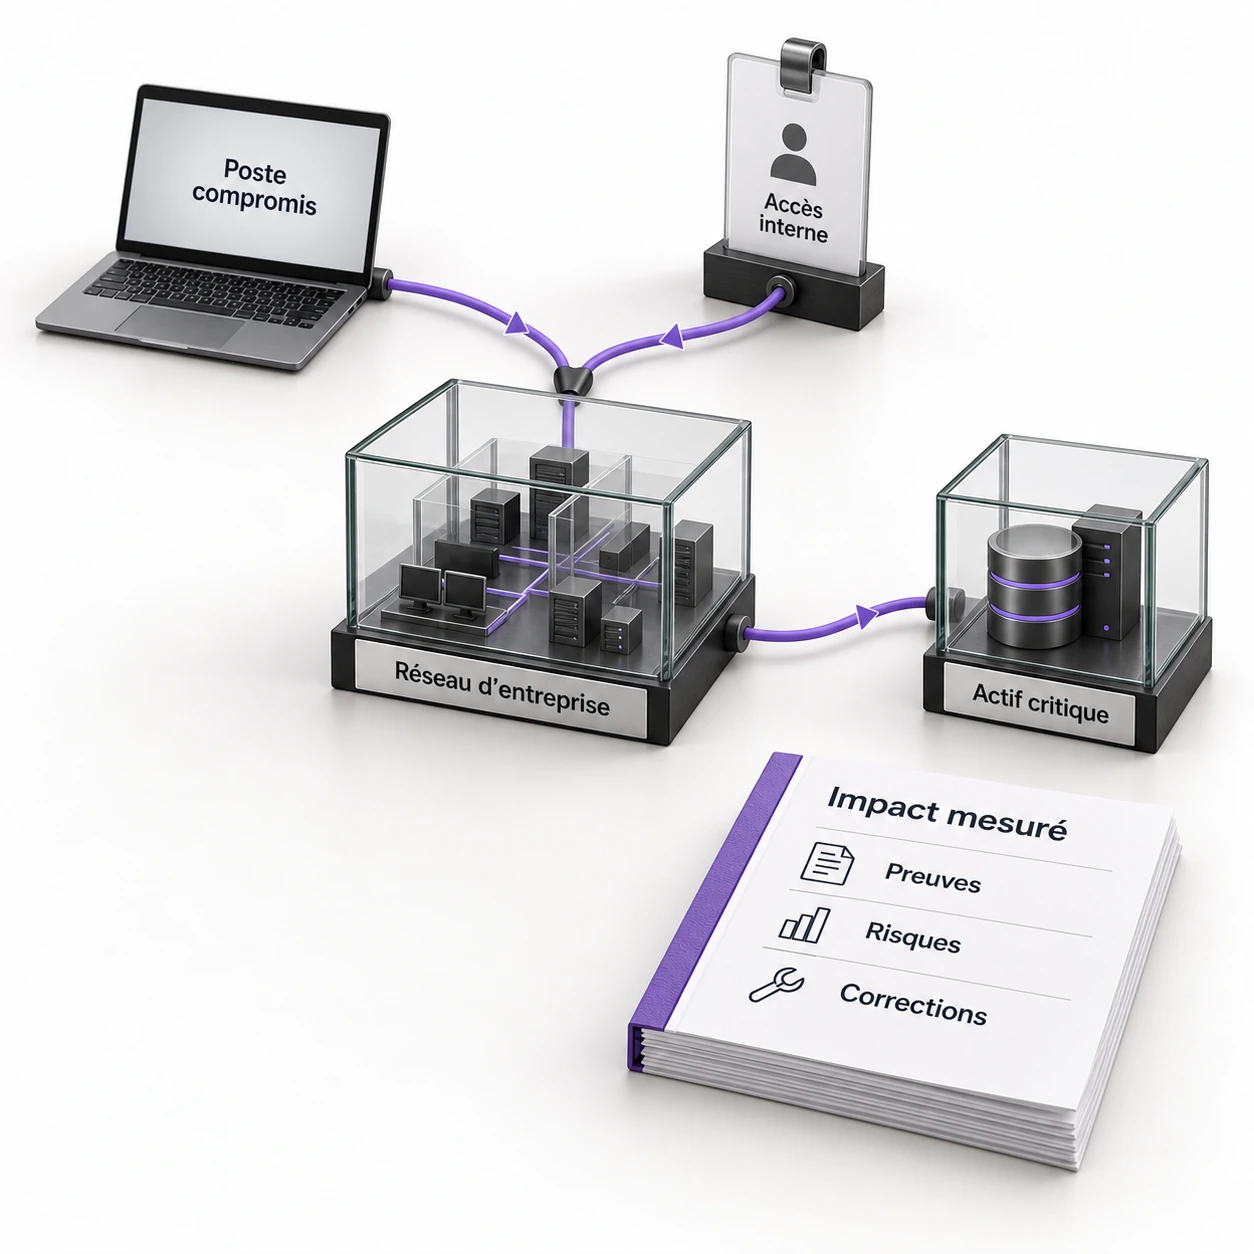
Un poste compromis ou un accès interne servent de point de départ pour évaluer le réseau d’entreprise et l’accès à un actif critique. Le rapport présente les preuves, les risques et les corrections.
Questions fréquentes

Ce que nos clients
demandent avant de commencer

Combien de temps dure un pentest interne ?

Entre 5 et 15 jours selon la taille du réseau et le nombre de scénarios à tester. Un test ciblé sur l'Active Directory d'une PME peut se faire en 5 jours. Un réseau distribué multi-sites nécessite 10 à 15 jours.

Faut-il une autorisation écrite avant de commencer ?

Oui, systématiquement. Une lettre d'autorisation signée par un responsable habilité précise le périmètre, les systèmes inclus et les contraintes horaires. Nous ne démarrons aucune action sans ce document.

Le test peut-il perturber la production ?

Les tests sont calibrés pour éviter tout impact sur la disponibilité. Les actions destructrices (exploit DoS, modification de données) sont exclues par défaut. Un point de contact est défini pour suspendre les tests à tout moment.

Quels accès physiques ou logiques nous fournissez-vous ?

Selon le scénario choisi : un accès réseau (prise RJ45 ou VPN), un compte utilisateur standard, ou un poste invité. Le niveau d'accès initial est défini ensemble avant le démarrage pour coller à votre menace réelle.

Cadrer votre
pentest interne

Définissez le périmètre réseau, les scénarios prioritaires et le niveau d'information fourni. Rapport CVSS, PoC et retest inclus.